Veilig klantenportaal eisen: wat coaches echt nodig hebben
Veilig klantenportaal eisen: wat coaches echt nodig hebben
Een veilig klantenportaal voor coaches vraagt op zijn minst een risicoanalyse, unieke accounts met meerfactorauthenticatie, een versleutelde verbinding en een verwerkersovereenkomst met je leverancier. Daarnaast moet je privacy by design kunnen aantonen en bijhouden wat je hebt besloten en waarom. De precieze invulling verschilt per praktijk, maar deze basis is nooit optioneel.
Kort samengevat:
- Een klantenportaal moet altijd een uitgebreide risicoanalyse bevatten om de beveiligingsmaatregelen af te stemmen op de gevoeligheid van de gegevens.
- Het gebruik van unieke accounts, meerfactorauthenticatie en versleutelde verbindingen zijn verplicht om de privacy en integriteit van coachinginformatie te beschermen.
- Leveren suppport- en softwareleveranciers geen bewijs van veiligheidsmaatregelen, dan moet je geen contract afsluiten en verdere vragen stellen.
- Een goed beveiligd portaal dient ook logging van acties en duidelijke bewaartermijnen te hanteren, en back-ups regelmatig te testen.
- Een standaard, AVG-bewust platform zoals Exantur voldoet aan deze eisen, maar de verantwoordelijkheid voor risicobeheer ligt altijd bij de coach zelf.
Inhoudsopgave
- Welke technische en organisatorische eisen moet elk coachee-portaal hebben?
- Hoe controleer je of een leverancier je klantenportaal echt veilig maakt?
- Stap voor stap: hoe voer je een veilig portaal in?
- Past Exantur bij deze eisen voor een veilig coachee-portaal?
- Wat coaches onderschatten aan digitale veiligheid
- Een AVG-bewust portaal zonder zelf alles te bouwen
- Bronnen
- Veelgestelde vragen
Welke technische en organisatorische eisen moet elk coachee-portaal hebben?
Een portaal voor coachees bevat vaak gevoelige informatie: persoonlijke doelen, gezondheidsgerelateerde opmerkingen, loopbaanproblemen of relatieproblemen. Daardoor is het beveiligingsniveau geen vrije keuze. De Autoriteit Persoonsgegevens stelt dat beveiliging maatwerk is: hoe gevoeliger de gegevens, hoe zwaarder de maatregelen moeten zijn.
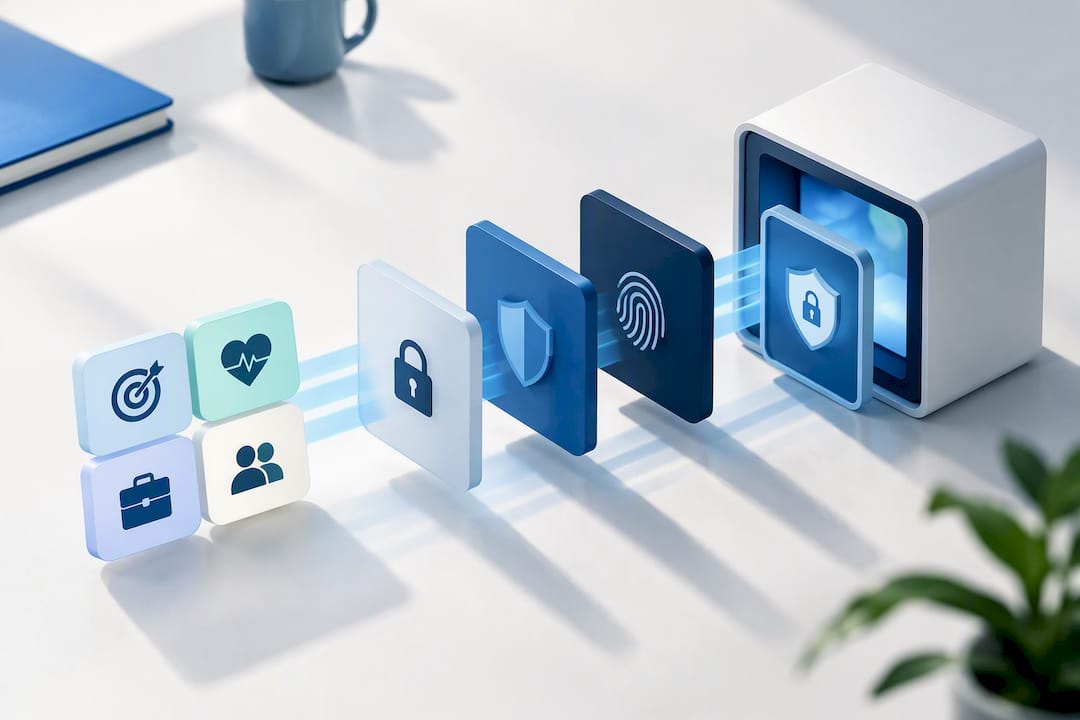
Begin daarom altijd met een risicoanalyse. Je kijkt dan simpelweg naar wat er mis kan gaan (bijvoorbeeld: iemand anders leest de notities van een coachee) en hoe groot die kans is. Bij coaching met gevoelige thema’s, zoals burn-outbegeleiding of trauma, is een uitgebreidere risicoanalyse nodig. Verwacht je dat een verwerking waarschijnlijk een hoog risico oplevert voor je coachees, dan is een DPIA (Data Protection Impact Assessment, een gestructureerde risicobeoordeling) verplicht volgens de richtlijnen van de European Data Protection Board.
Naast de risicoanalyse zijn dit de bouwstenen die niet mogen ontbreken:
- Unieke accounts per gebruiker. Nooit een gedeeld wachtwoord voor jezelf en een assistent, en nooit één account voor meerdere coachees.
- Meerfactorauthenticatie (MFA). Dit is een extra controlestap naast je wachtwoord, meestal een code op je telefoon. De Autoriteit Persoonsgegevens raadt MFA aan bij elk systeem met persoonsgegevens.
- Een versleutelde verbinding (https). Herken je dit niet aan het slotje in de adresbalk van je browser, dan is het portaal niet in orde. De Autoriteit Persoonsgegevens noemt https verplicht bij verwerking van persoonsgegevens.
- Sterke wachtwoordregels. Minimaal acht tekens, met een mix van letters, cijfers en tekens.
- Logging van belangrijke acties. Wie heeft welk document geopend of gewijzigd, en wanneer.
- Versleutelde opslag en back-ups. Data moet ook “in rust” (dus terwijl die ergens staat opgeslagen) versleuteld zijn.
- Duidelijke bewaartermijnen. Gegevens van een gestopte coachee blijven niet voor onbepaalde tijd staan.
Logging klinkt technisch, maar is eigenlijk simpel: het is een logboek van wie wat heeft gedaan in het systeem. Dat logboek bevat zelf ook persoonsgegevens en moet dus net zo goed beveiligd worden als de rest van je portaal, met beperkte toegang en encryptie. Organisatorisch hoort hier ook een verwerkersovereenkomst bij: een contract met je softwareleverancier waarin staat wie waarvoor verantwoordelijk is, en korte, praktische afspraken binnen je eigen praktijk over wie toegang heeft tot welke gegevens.
Hoe controleer je of een leverancier je klantenportaal echt veilig maakt?
Je kunt als coach niet elke technische claim van een leverancier zelf verifiëren. Je kunt wel de juiste vragen stellen en om bewijs vragen. Loop deze vijf punten langs voordat je een contract tekent:
- Vraag om de verwerkersovereenkomst en vraag waar de data staat. EU-hosting is relevant omdat data buiten de EU vaak onder andere, minder strenge regels valt.
- Vraag concreet naar MFA, encryptie en back-ups. Vraag ook hoe een herstel (restore) na een storing of fout werkt, en hoe lang dat duurt.
- Vraag naar auditlogs en de meldtijdlijn bij incidenten. Bij een datalek moet de toezichthouder binnen 72 uur na constatering geïnformeerd worden. Vraag of de leverancier je zelf snel genoeg waarschuwt om die termijn te halen.
- Vraag of privacy by design gedocumenteerd is. Dit betekent dat privacy vanaf het begin is meegenomen in het ontwerp, niet er later bij geplakt. Vraag naar beleidsdocumenten of certificeringen die dit onderbouwen.
- Vraag wie de verwerkingsverantwoordelijke is. Meestal ben jij dat als coach, en is de leverancier de verwerker. Vraag ook welke rechten jij en je coachees precies hebben, zoals inzage of verwijdering van gegevens.
Een verwerkersovereenkomst is trouwens geen formaliteit die je snel afvinkt. Lees hem echt door: staat er in wie toegang heeft tot logs, hoe incidenten worden afgehandeld en of data binnen de EU blijft? Zo niet, vraag erom voordat je tekent.
Stap voor stap: hoe voer je een veilig portaal in?
Een nieuw portaal invoeren gaat het soepelst in een vaste volgorde. Sla je stappen over, dan loop je later vast op praktische problemen zoals onduidelijke toegangsrechten of ontbrekende documentatie.
- Doe eerst een korte risicoanalyse. Verdeel je gegevens in twee groepen: gewone contactgegevens en gevoelige informatie zoals sessienotities of gezondheidsgegevens. De gevoelige groep vraagt strengere maatregelen.
- Zet unieke accounts op en activeer MFA. Verwijder direct alle gedeelde inloggegevens die je misschien nog gebruikt.
- Onderteken de verwerkersovereenkomst. Leg tegelijk vast welke technische keuzes je hebt gemaakt en waarom, zodat je dit later kunt aantonen.
- Stel bewaartermijnen en een verwijderprocedure in. Bepaal bijvoorbeeld dat gegevens van gestopte coachees na een vaste periode automatisch worden verwijderd.
- Plan back-ups en test ze regelmatig. Een back-up die je nooit hersteld hebt getest, is in de praktijk geen back-up.
- Train jezelf en eventuele collega’s. Leg simpele interne regels vast: nooit wachtwoorden delen, altijd uitloggen op een gedeelde computer.
- Oefen wat je doet bij een datalek. Weet wie je binnen 72 uur moet informeren en welke stappen je dan zet.
Past Exantur bij deze eisen voor een veilig coachee-portaal?
Coaches die op zoek zijn naar een portaal dat vanaf de basis rekening houdt met deze eisen, komen al snel bij Exantur terecht. Exantur is gebouwd rond het coachingsproces zelf, met een eigen coachee-portaal waarin cliënten hun doelen, voortgang en documenten bekijken.
Volgens de eigen bedrijfsbeschrijving biedt Exantur onder meer:
- EU-hosting van gegevens
- Een verwerkersovereenkomst met heldere afspraken
- Meerfactorauthenticatie voor accounts
- Auditlogs die bijhouden wie welke actie heeft uitgevoerd
- Gestructureerde sessienotities en intakeformulieren die aan de juiste coachee gekoppeld blijven
Belangrijk om te onthouden: software alleen maakt je praktijk niet automatisch volledig AVG-compliant. Jij blijft als coach verantwoordelijk voor je eigen risicoanalyse, je interne afspraken en de manier waarop je met gegevens omgaat. Een goed portaal maakt die verantwoordelijkheid makkelijker te dragen, maar neemt hem niet van je over.
Wat coaches onderschatten aan digitale veiligheid
De grootste fout die ik zie is niet slechte software, maar slordig gedrag: gedeelde wachtwoorden, notities in een gratis notitie-app, of blind vertrouwen op een consumententool die nooit voor coaching is gebouwd. Mijn prioriteitenlijst is simpel: eerst de risicoanalyse, dan de basisbeveiliging zoals MFA en encryptie, en pas daarna de contractuele details uitwerken met je leverancier. Wie die volgorde omdraait, tekent contracten voor risico’s die hij nog niet kent.
— Martijn
Een AVG-bewust portaal zonder zelf alles te bouwen
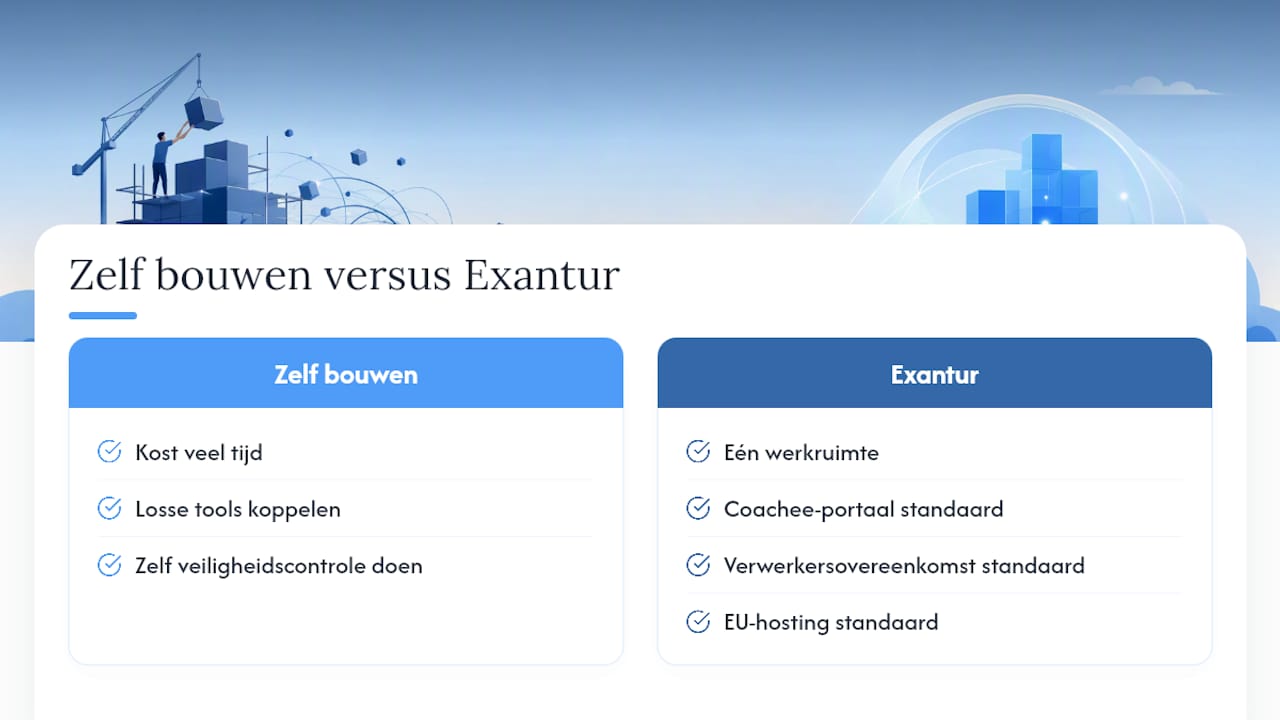
Zelf een portaal optuigen met alle bovenstaande eisen kost tijd die je liever aan coachees besteedt. Exantur is daarom gebouwd als één werkruimte waarin het coachee-portaal, de verwerkersovereenkomst en de EU-hosting al standaard geregeld zijn, in plaats van dat je losse tools aan elkaar moet knopen en zelf moet uitzoeken of ze samen wel veilig genoeg zijn.
Je kunt Exantur 14 dagen gratis proberen zonder kosten tijdens de proefperiode. Bekijk na het uitproberen welk abonnement past, van Mini tot Practice, en start pas met betalen als je zelf besluit door te gaan. Wil je eerst zien hoe het coachee-portaal er in de praktijk uitziet, bekijk dan de pagina over het coaching-cliëntportaal.
Bronnen
Raadpleeg de Autoriteit Persoonsgegevens en de European Data Protection Board voor actuele richtlijnen.
- Maatregelen voor beveiliging | Autoriteit Persoonsgegevens
- Naleving | European Data Protection Board
Veelgestelde vragen
Is een gratis online tool veilig genoeg voor coachingnotities?
Meestal niet. Gratis consumententools bieden vaak geen verwerkersovereenkomst en geen garantie over waar je data wordt opgeslagen, wat een risico vormt volgens de richtlijnen van de Autoriteit Persoonsgegevens. Voor gevoelige coachinginformatie is software die specifiek voor deze doelgroep is gebouwd een veiligere keuze.
Moet ik altijd een DPIA uitvoeren voor mijn coachingpraktijk?
Niet altijd. Een DPIA is volgens de EDPB-richtlijnen verplicht wanneer een verwerking waarschijnlijk een hoog risico voor je coachees oplevert, bijvoorbeeld bij grootschalige verwerking van gezondheidsgegevens. Bij een kleine praktijk met een beperkt aantal coachees is een goede, kortere risicoanalyse vaak voldoende.
Wat moet ik doen als er een datalek gebeurt in mijn portaal?
Je moet de toezichthouder binnen 72 uur na het vaststellen van de inbreuk informeren als er een risico is voor je coachees. Documenteer het incident, wat er is gebeurd en welke maatregelen je hebt genomen.
Wat kost een veilig klantenportaal zoals Exantur?
Exantur werkt met verschillende abonnementen. Voor actuele prijzen en opties kun je de prijzenpagina raadplegen. Elk pakket omvat het coachee-portaal met de bijbehorende beveiligingsmaatregelen.
Is MFA verplicht voor een coachingportaal?
De AVG schrijft geen specifieke techniek verplicht voor, maar MFA wordt door de Autoriteit Persoonsgegevens sterk aangeraden voor elk systeem met persoonsgegevens. Voor coachinggegevens, die vaak gevoelig zijn, is MFA in de praktijk een minimale eis.